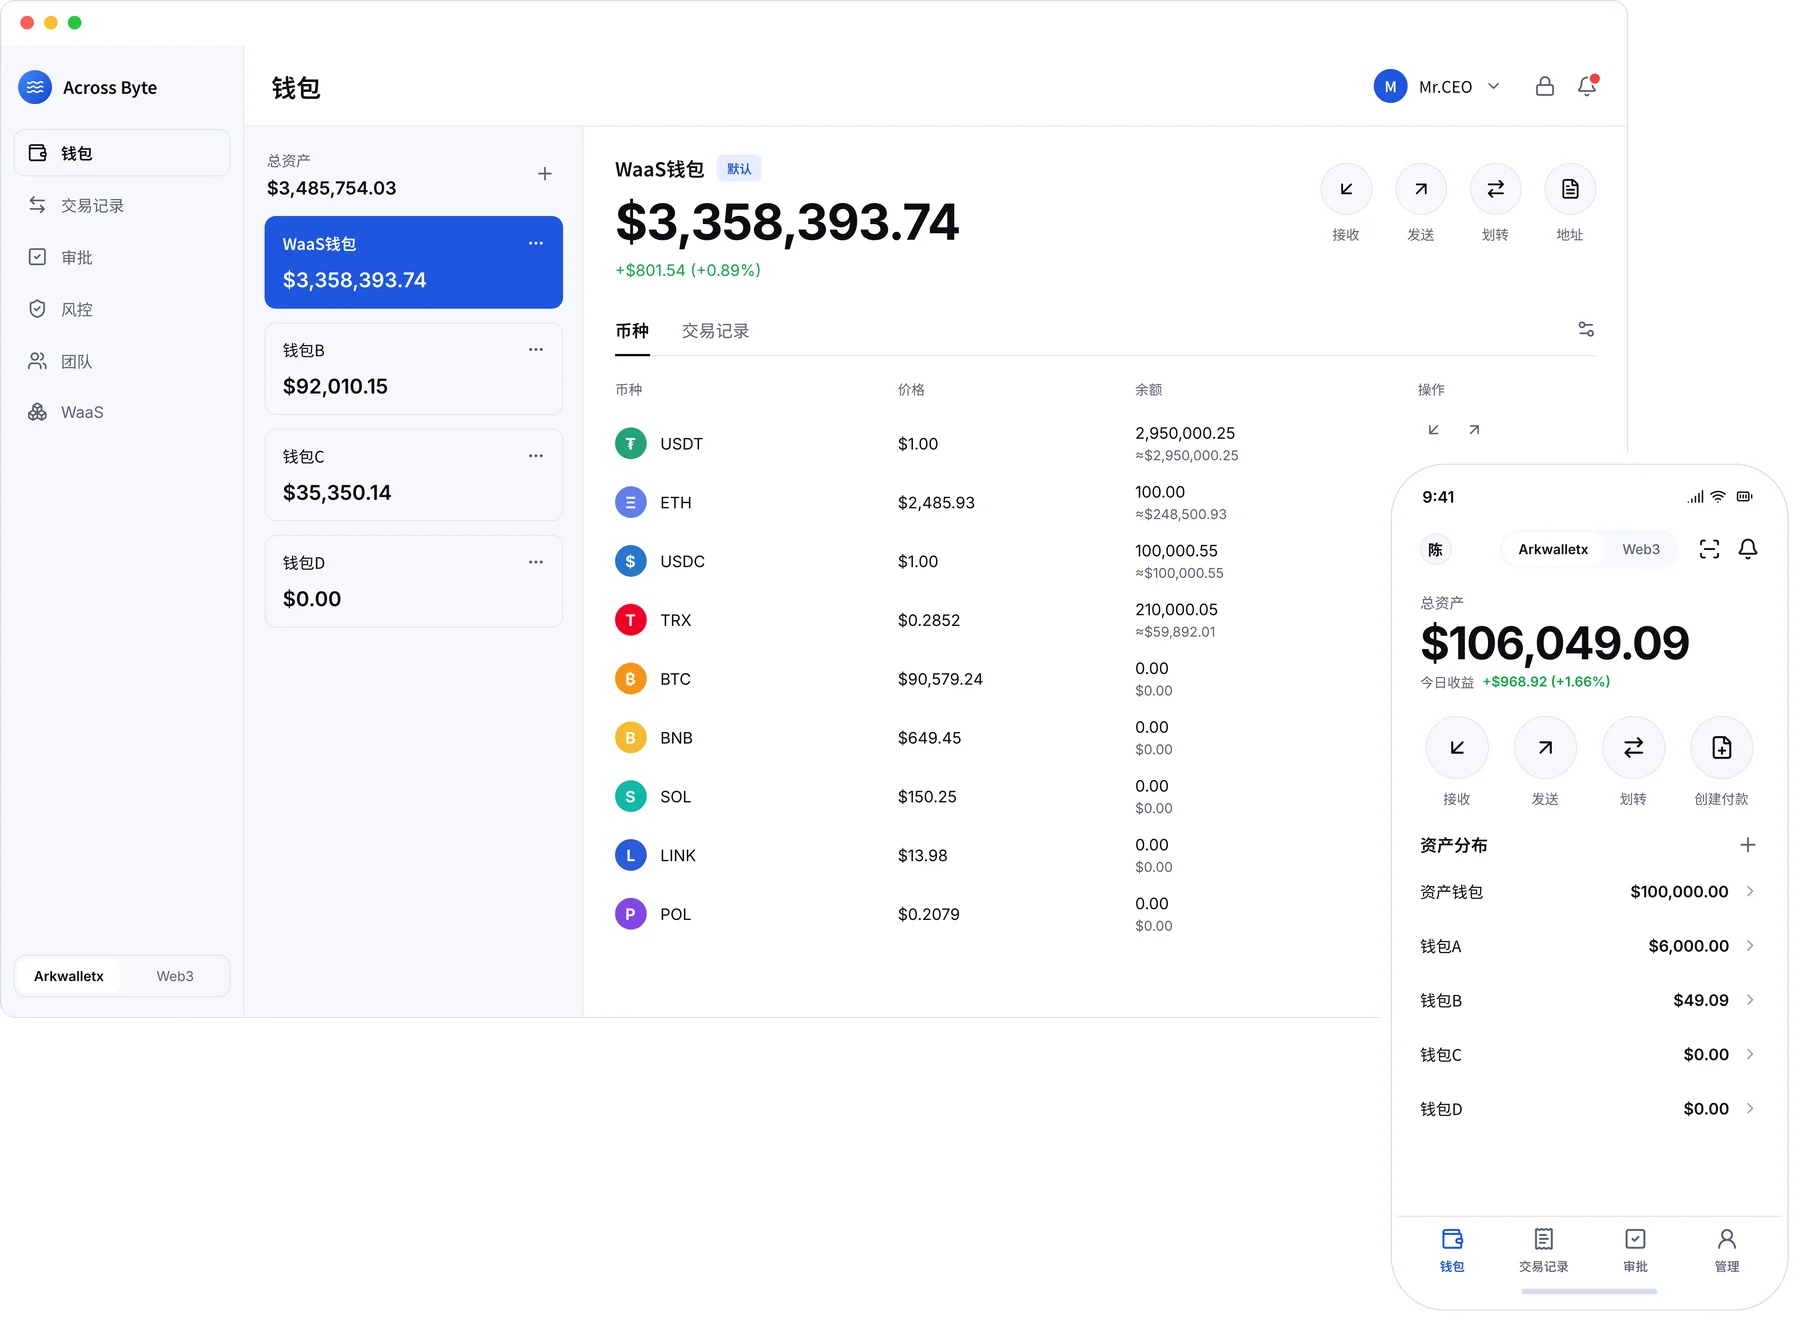
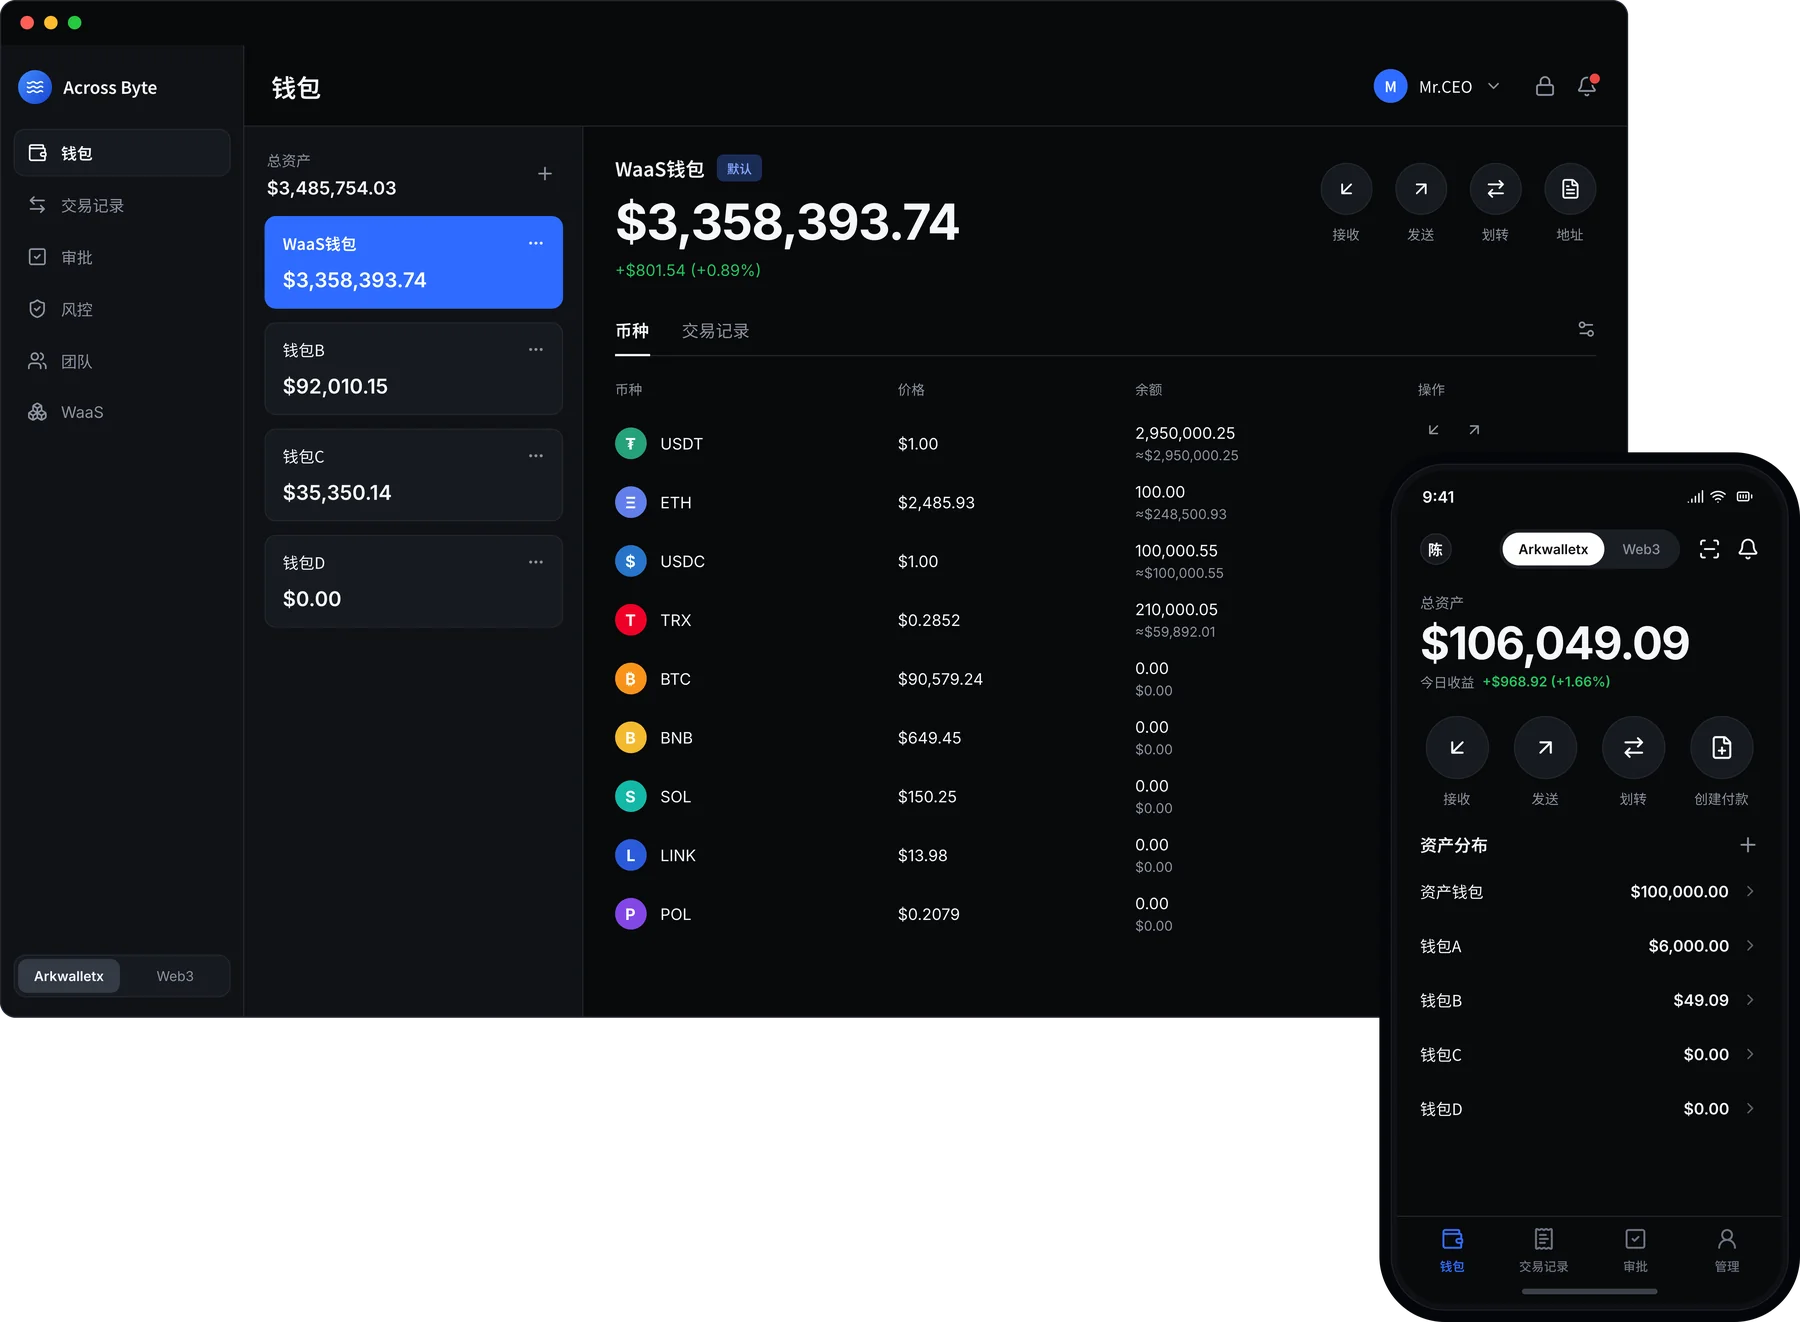
Arkwalletx 平台
登录即用
- 无需开发,财务团队直接上手
- 资金账户、转账与多币种余额,一屏看全
- 审批流、风控规则、团队权限开箱即有
跨境电商 · 支付服务商 · 加密原生团队
跨账户、跨币种、跨链的统一视图,随交易确认实时更新。
按业务线、币种或交易对手分设账户。余额可汇总,权限不串。
总持仓与分币种持仓,持续计价刷新。
每笔转入转出,附链上凭证与内部审批人。
资金流向、持仓与时间序列变化,可导出用于对账。
每一笔转账都要先过你定的规则,才轮得到签名。
不在我们的服务器上,不在你的设备上,也不在签名过程的任何一个瞬间。这不是一条承诺,而是门限密码学的运作方式。
签名需要 n 份密钥分片中的 m 份协同完成。任何单一分片、任何单台机器,都无法独立产生有效签名。
分片计算在可信执行环境中完成,内存被封闭,宿主操作系统也无法读取。
分片存放于相互隔离的环境,各自具备独立的备份与恢复路径。丢失一份可恢复,攻破一份不足以动用资产。
这意味着——即使是 Arkwalletx,也无法越过你设定的策略动用你的资产。
用稳定币向客户收款、向供应商付款,不必在每个市场都开立银行账户。
代商户收取加密货币,按周期结算,各商户资金相互隔离。
热、温、冷分层,程序化签名,按业务台设置额度。
在董事会批准的策略下持有与调动稳定币储备,留下经得起审计的完整记录。
30+
公链
500+
代币
覆盖主流公链,以及你的交易对手真正在用的稳定币——USDT、USDC 及更多,在我们支持的每一条链上。
在日常经营中需要接收、持有或转出数字资产的公司——跨境电商、支付服务商、交易平台、基金以及企业财资部门。如果你的财务团队目前是通过个人钱包或交易所账户处理加密货币,Arkwalletx 就是用来替代这套做法的。
平台端无需接入,账户开通当天即可开始使用。WaaS 的路径是:申请 API 凭证 → 在沙盒环境开发联调 → 正式上线。周期取决于你的接入范围,我们的技术团队会在你决定之前先与你一起评估。
费用取决于托管规模、交易量以及你使用的功能范围。请联系销售团队,我们会根据你的业务情况给出报价。
30+ 条主流公链、500+ 种代币,包括所有支持网络上的 USDT 与 USDC。完整清单请与我们联系索取。
可以。按业务线、币种或交易对手分别创建资金账户,各自拥有独立的余额、权限、审批规则与交易记录。报表层面可以汇总,操作层面相互隔离。
成员按角色分配到具体的资金账户。角色决定谁可以发起转账、谁必须审批、以及触发审批的额度门槛。每个操作都记录操作人与时间,权限回收即时生效。
没有任何人持有完整的私钥,我们也不例外。签名采用门限 MPC:密钥只以 n 份独立分片的形式存在,产生一个签名需要其中 m 份协同完成。分片计算在可信执行环境内进行,其内存对宿主操作系统也不可读。完整私钥从不重构——不在任何一步,不在任何一台机器上。
不能。每一笔转账都必须先满足你配置的策略——审批门槛、白名单、额度限制——才轮得到签名环节,而签名本身还需要达到门限数量的独立分片协同。我们无法越过你设定的策略动用你的资产。
分片存放于相互隔离的环境,各自具备独立的备份与恢复路径。丢失一份可以恢复;攻破一份则不足以产生签名,因为签名需要 n 份中的 m 份协同。
不提供。Arkwalletx 只有托管模式,没有自托管模式,也没有由你持有部分密钥材料的共管模式。防止滥用靠的是上述门限密码学与策略引擎,而不是与你分持托管权。
可信执行环境是处理器中一块隔离的区域,其内存无法被宿主操作系统读取,能接触到机器的人也读不到。密钥分片的计算在其中进行,因此即使是基础设施运维人员,也无法在明文内存中看到分片。
依次是:按额度与白名单做策略校验、对交易对手地址执行 AML/KYT 筛查、再按你的规则走多级审批。这三个环节都可以拦下这笔转账。三关全过之后才开始 MPC 签名——而签名一旦开始,转账就无法撤回。
权限按角色拆分、按钱包范围限定。发起转账的成员与审批的成员不是同一人,两者也不一定持有签名权限。按金额与目标地址设置的审批门槛意味着单个被攻破的账号无法转出大额资金。每个操作都记录操作人、时间与结果。
金额、币种与目标地址。规则可以要求超过特定门槛时经过多级审批,也可以只作用于指定的资金账户,而不是全组织一刀切。
受控。创建、编辑或删除风控策略与转账走同一条审批队列,邀请团队成员同样如此。没有人能悄悄放松管控之后再从缺口转走资金。
移除该成员,其权限立即失效——不存在生效延迟,也没有仍能继续使用的会话。其历史操作仍保留在审计记录中。
可以。成员、角色与权限范围按资金账户分配,同一成员在不同账户上可以拥有不同角色,不同业务线默认相互隔离。
有。WaaS 接入会先在沙盒环境中开发联调,再正式上线。完整路径是:申请 API 凭证 → 在沙盒环境开发联调 → 正式上线。
不会。密钥、策略与交易历史一并延续。平台与 WaaS API 是同一套托管内核、同一套风控引擎的两种使用界面,而非两个独立产品。
可以。资金流向、持仓与时间序列变化都能从数据看板导出,且每笔转账都附有链上凭证与内部审批人,因此一条记录可以从头追到尾。